La gestión del riesgo de proveedores se ha convertido en una cuestión cada vez más estratégica para el sector financiero. La creciente digitalización y externalización de servicios hace que la resiliencia de bancos y aseguradoras dependa, en buena medida, también de la de sus proveedores.
La ciberseguridad es un buen ejemplo. Según la Agencia de la Unión Europea para la Ciberseguridad (ENISA), el sector financiero se sitúa entre los más afectados por las ciberamenazas en Europa. Según ENISA, el 9% de los incidentes analizados en su Threat Landscape 2024 afectaron a organizaciones financieras, situando al sector como el tercero más atacado, por detrás de la Administración Pública y el Transporte.
Un ejemplo del potencial efecto en cadena del riesgo de terceros se produjo en 2023, cuando una vulnerabilidad de MOVEit utilizada por el proveedor de servicios Majorel provocó una filtración de datos que afectó a clientes de entidades como Deutsche Bank, Postbank, ING y Comdirect, mientras que los sistemas propios de los bancos no fueron comprometidos.
Casos como este ponen de manifiesto hasta qué punto la exposición al riesgo de una entidad financiera se extiende también a su cadena de suministro. Una realidad que ha llevado a reforzar también las exigencias regulatorias en este ámbito. Desde enero de 2025, DORA establece requisitos específicos para que las entidades financieras identifiquen, evalúen y monitoricen el riesgo asociado a sus proveedores de servicios TIC.
Pero el riesgo de proveedores no termina en la tecnología. La situación financiera, el desempeño ESG, la calidad, la continuidad de negocio o el cumplimiento son algunas de las muchas variables que pueden afectar a la resiliencia de la cadena de suministro. Entender el riesgo requiere, por tanto, mirar al proveedor desde diferentes perspectivas.
Con esta idea, hemos querido poner los datos bajo la lupa. Para obtener una fotografía de la situación, hemos analizado en Achilles una muestra de proveedores españoles registrados en categorías de productos y servicios relacionados con el sector bancario y financiero.
Cuatro datos, diferentes perspectivas del riesgo
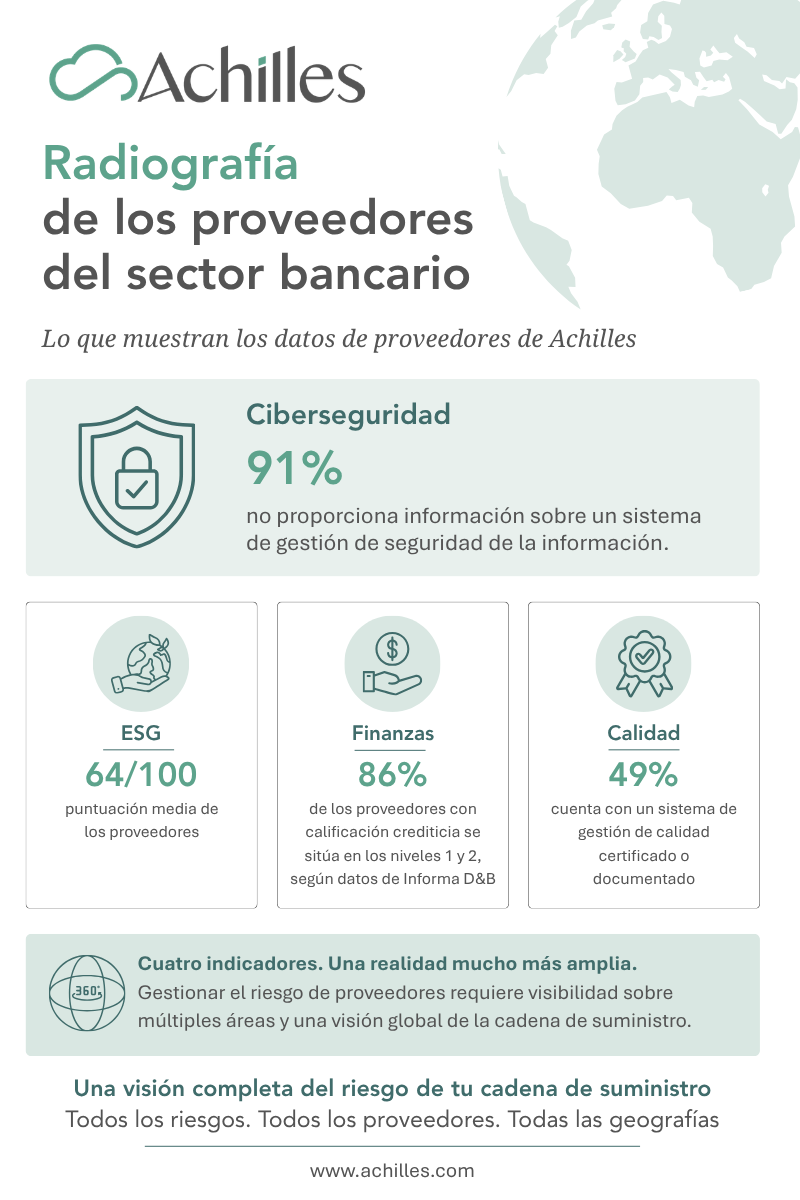
Uno de los datos que más llama la atención está relacionado con la ciberseguridad: el 91% de los proveedores analizados no proporciona información sobre un sistema de gestión de seguridad de la información. Un dato especialmente relevante en un sector en el que, como hemos visto, la exposición al riesgo tecnológico se extiende cada vez más a terceros.
En materia ESG, los proveedores del sector bancario alcanzan una puntuación media de 64 sobre 100, ligeramente por encima del 62,5 de media del conjunto de proveedores españoles, incluyendo todos los sectores.
La calidad aporta otra perspectiva: entre los proveedores con información actualizada, el 49% cuenta con un sistema de gestión de calidad certificado o documentado.
Son solo cuatro indicadores dentro de un universo de riesgos mucho más amplio, pero reflejan una realidad: entender el riesgo de un proveedor requiere mirar más allá de una única variable. Ciberseguridad, ESG, situación financiera o calidad forman parte de una fotografía que debe completarse con otras dimensiones de riesgo y mantenerse actualizada a lo largo de la relación con el proveedor.
Y este reto no es exclusivo de una única entidad. Bancos y aseguradoras comparten proveedores, exigencias regulatorias y muchos de los desafíos asociados a la gestión de la cadena de suministro. Abordarlos desde una perspectiva sectorial permite avanzar hacia modelos de evaluación más consistentes y, al mismo tiempo, reducir esfuerzos y duplicidades tanto para compradores como para proveedores.
Una respuesta común a retos compartidos
Con esta filosofía nace la comunidad Banking & Insurance de Achilles, un espacio de colaboración diseñado para que entidades financieras puedan compartir buenas prácticas, impulsar iniciativas conjuntas de mejora y avanzar hacia criterios comunes para la evaluación y homologación de proveedores.
El objetivo es llevar esta visión a la práctica: evaluar a los proveedores con criterios comunes, identificar y priorizar riesgos, hacer seguimiento de las mejoras y reducir duplicidades en procesos que muchas entidades comparten.